Muji xin lỗi vì hơn 1 triệu thẻ tín dụng có nguy cơ lộ dữ liệu
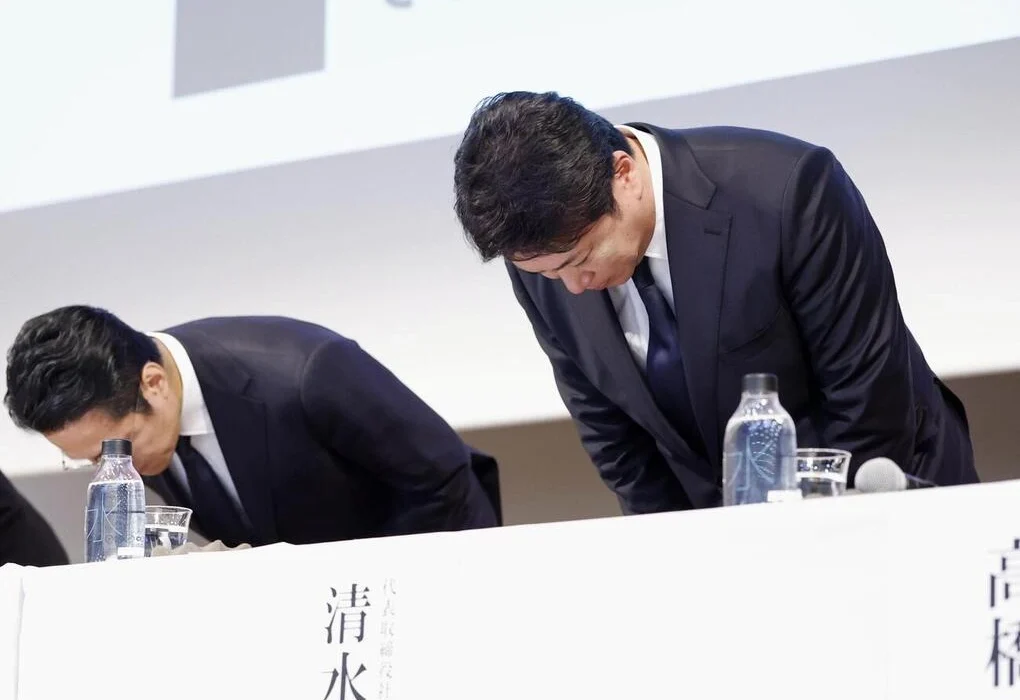
Hôm 12/11, Ryohin Keikaku, công ty vận hành chuỗi bán lẻ Muji, tổ chức họp báo xin lỗi sau khi phát hiện thông tin của khoảng 1,09 triệu thẻ tín dụng đồng thương hiệu Muji Card có thể bị truy cập trái phép sau khi doanh nghiệp này bị tấn công mạng. Chủ tịch Ryohin Keikaku Shimizu Satoshi thừa nhận có thiếu sót trong việc quản lý dữ liệu khách hàng. “Chúng tôi nhận thức sâu sắc về trách nhiệm của mình”, ông nói.
Nguyên nhân nằm ở việc Ryohin Keikaku vẫn lưu số thẻ tín dụng của khách hàng trong hệ thống, dù không còn sử dụng thông tin này từ tháng 7/2021. Trước đó, Muji dùng số thẻ để nhận diện thành viên và quản lý các ưu đãi. Sau thời điểm này, công ty chuyển sang phương thức nhận diện khác nhưng không xóa dữ liệu thẻ đã lưu.
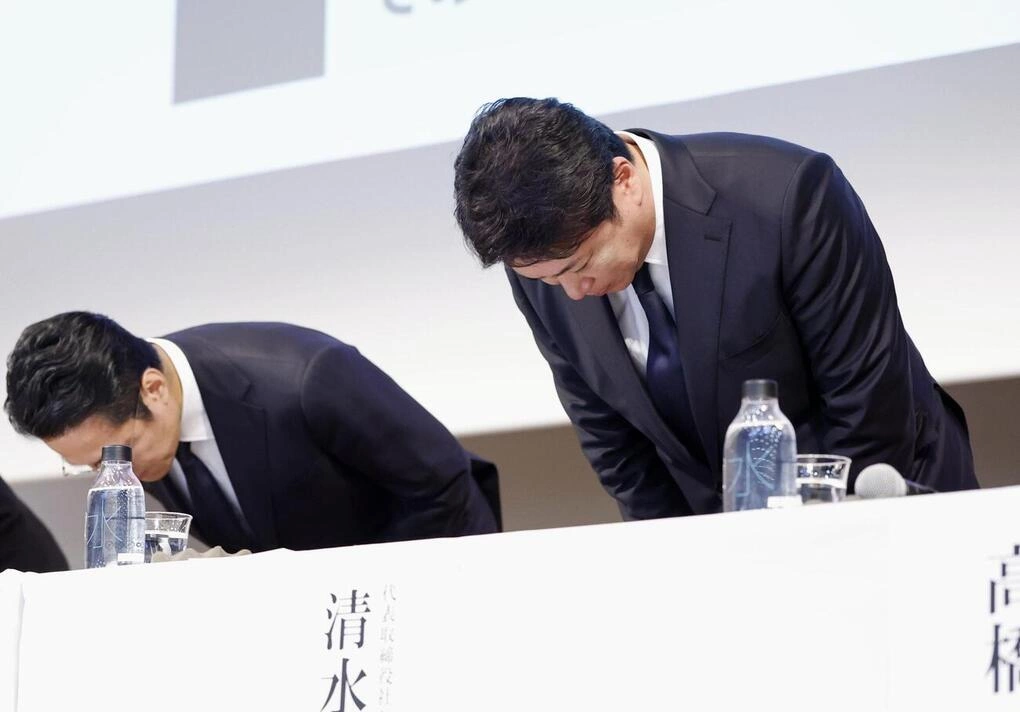
Satoshi Shimizu, Chủ tịch Ryohin Keikaku (bên phải), cúi người xin lỗi. Ảnh: Nikkansports
Khoảng 1,09 triệu bản ghi thuộc diện có nguy cơ bị truy cập, bao gồm toàn bộ số thẻ, ngày sinh và mã thành viên Muji Card. Trong đó, khoảng 345.000 thẻ còn hiệu lực, 745.000 thẻ đã hết hạn hoặc bị hủy. Thông tin tên chủ thẻ, ngày hết hạn và mã bảo mật CVV/CVC không nằm trong nhóm dữ liệu này.
Phạm vi ảnh hưởng chủ yếu liên quan đến khách hàng đăng ký Muji Card trong giai đoạn từ tháng 10/2000 đến tháng 7/2021. Những thẻ phát hành từ tháng 8/2021 trở đi không thuộc diện bị ảnh hưởng.
Tại cuộc họp báo, lãnh đạo doanh nghiệp cho biết việc dữ liệu chưa được xóa không phải là chủ trương cố ý lưu giữ, mà xuất phát từ “những bất cập trong quy trình vận hành và quản lý”. Tuy nhiên, công ty chưa xác định được nguyên nhân cụ thể là do lỗi con người hay do vấn đề của hệ thống.
Vụ việc được phát hiện sau khi Ryohin Keikaku ghi nhận truy cập trái phép vào hệ thống ngày 29/10. Ban đầu, ngày 30/10, doanh nghiệp thông báo dữ liệu của tối đa 27,26 triệu tài khoản sử dụng ứng dụng Muji và cửa hàng trực tuyến có thể bị truy cập, bao gồm địa chỉ email, ngày sinh, giới tính và mã thành viên.
Đến ngày 4/11, sau khi điều tra bổ sung, công ty mới công bố nguy cơ lộ thông tin thẻ tín dụng. Một số dữ liệu cá nhân khác như họ tên, địa chỉ và số điện thoại cũng có thể bị truy cập đối với khoảng 520.000 bản ghi trong nhóm tài khoản ứng dụng và cửa hàng trực tuyến.
Tại cuộc họp báo ngày 12/11, doanh nghiệp cho biết đã phát hiện nhiều hình thức truy cập trái phép với các đặc điểm khác nhau, khiến quá trình xác định toàn bộ phạm vi sự cố kéo dài. Riêng khoảng 270.000 tài khoản thành viên còn bị nhắm mục tiêu bằng hình thức credential stuffing, tức hacker sử dụng các cặp tên đăng nhập và mật khẩu có thể đã bị đánh cắp từ các dịch vụ khác để thử đăng nhập hàng loạt.
Bên ngoài một cửa hàng Muji ở Chiết Giang, Trung Quốc. Ảnh: Reuters
Ryohin Keikaku đã tạm ngừng hoạt động cửa hàng trực tuyến từ ngày 7/11 để phục vụ các biện pháp bảo mật. Tại thời điểm họp báo, công ty chưa xác định được thời điểm dịch vụ này có thể hoạt động trở lại.
Doanh nghiệp cho biết sẽ rà soát quy trình quản lý dữ liệu, tăng cường các biện pháp an ninh mạng và chịu toàn bộ chi phí phát hành lại thẻ cho khách hàng thuộc diện bị ảnh hưởng. Trong khi đó, Credit Saison, đơn vị phát hành Muji Card, sẽ tăng cường giám sát giao dịch nhằm phát hiện dấu hiệu sử dụng thẻ bất thường.
Báo chí Nhật Bản cho biết nhà chức trách chưa kết luận việc tiếp tục lưu trữ dữ liệu thẻ sau khi thay đổi phương thức nhận diện khách hàng có phải là hành động có chủ ý hay không. Ryohin Keikaku cũng chưa thừa nhận việc lưu giữ thông tin của khách có vi phạm quy định pháp luật.
Tiểu Gu (theo NHK World, The Japan Times)